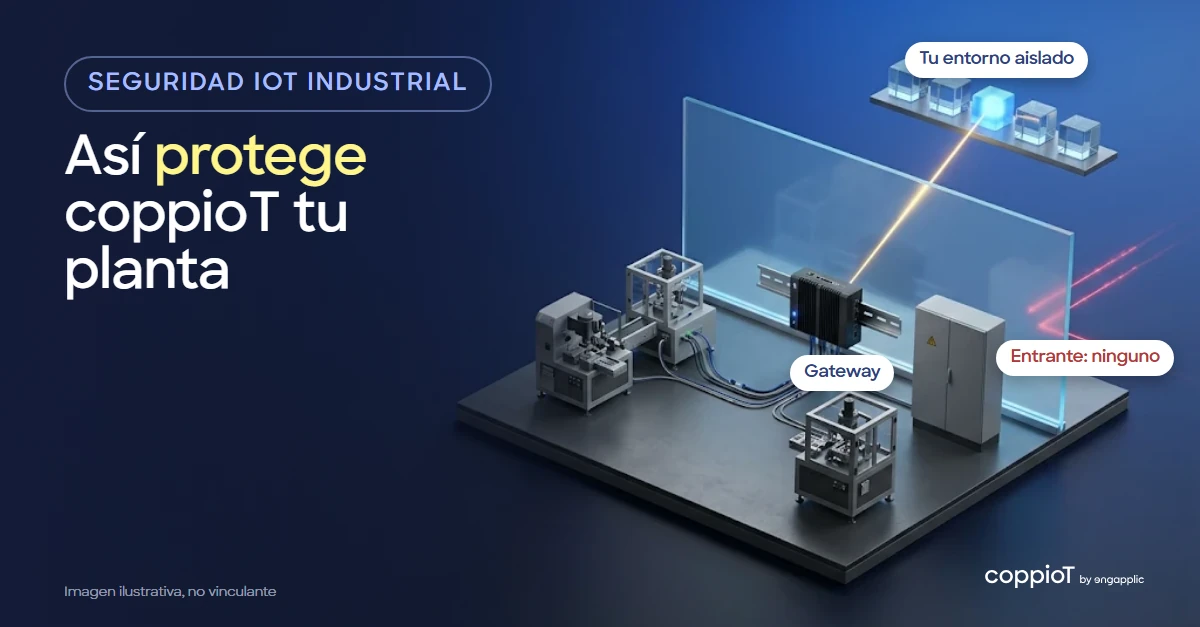
coppioT protege tu planta porque desde fuera no se puede entrar. El gateway de la planta solo abre conexiones salientes y cifradas, se identifica con su propio certificado y envía las lecturas a un entorno aislado en la nube que coppioT crea para cada cliente, en la región que elijas. No hay que abrir ningún puerto de entrada, y el gateway no tiene ninguna web ni contraseña que atacar.
coppioT es la plataforma de IoT industrial no-code de engapplic: lleva a la nube los datos de las máquinas de una planta. Este artículo responde a las preguntas de seguridad IoT industrial que hace el equipo de IT antes de dejarla entrar, empezando por el ciberataque que ha puesto esas preguntas sobre la mesa de todos los responsables de planta.
¿Qué pasó con el frío de los supermercados en Francia?
La noche del 11 de octubre de 2026, unos atacantes tomaron el control de los controladores de frío de unos 700 supermercados franceses, de cadenas como Carrefour, E.Leclerc o Intermarché. Alargaron los desescarches de una hora hasta ocho, y eso retrasó las alarmas de temperatura. Hubo que tirar comida y, según la fiscalía de París, el ataque también provocó incendios (SecurityWeek).
El CERT-FR, el centro de respuesta del Gobierno francés, señaló los equipos: controladores Danfoss AK-SM y AK-SC, y después los sistemas XWEB de Copeland y Dixell. Su alerta no atribuye el ataque a un fallo concreto, pero deja claro qué lo hizo posible: «la exposición de una interfaz de gestión en Internet es, de manera general, contraria a las buenas prácticas» (CERTFR-2026-ALE-012). Danfoss añadió que la mayoría de los equipos afectados eran modelos antiguos que ya no reciben actualizaciones de seguridad.
¿Por qué ese ataque no puede entrar en una planta por coppioT?
El ataque necesitaba una puerta: una web en el controlador a la que cualquiera podía llegar desde Internet. Una planta conectada con coppioT no tiene esa puerta, por cómo está hecha la conexión.
- Nada entra. El gateway de coppioT, un software que funciona en cualquier PC o Raspberry Pi de la planta, solo abre conexiones salientes. El firewall de la planta sigue cerrado hacia fuera: sin redirigir puertos y sin herramientas de acceso remoto.
- Ni web ni contraseña en el gateway. No hay una pantalla de acceso que encontrar ni una contraseña por defecto que probar.
- Un certificado por gateway. Cada gateway se identifica con su propio certificado X.509, con TLS mutuo. Al reinstalar o borrar un gateway en coppioT, su certificado se desactiva y se borra, así que un gateway sustituido o robado ya no puede conectarse.
- Sin claves de la nube en la planta. El gateway cambia su certificado por credenciales temporales cuando las necesita. En el PC no se guardan claves de la nube de larga duración.
- Un entorno aislado para cada cliente. coppioT crea para cada cliente un entorno aislado en la nube (un sandbox), en AWS, en la región que elijas para cada proyecto. Los gateways de un cliente no pueden llegar a los datos de otro.
Nada de esto hace imposible atacar una planta, y nadie debería prometerlo. Lo que significa es que el camino que se usó en Francia no existe en coppioT.
¿Qué no protege coppioT?
La ciberseguridad industrial de una planta va más allá de coppioT: protege la conexión que añade, no los equipos que ya hay en la planta. Si un controlador, un SCADA o un servicio de mantenimiento tiene su propia web abierta a Internet, sigue expuesto después de instalar coppioT. Los consejos del CERT-FR valen para todos ellos:
- Saca de Internet las interfaces de gestión.
- Permite el acceso remoto solo a través de una VPN segura o una red protegida. Filtrar por dirección IP de origen es una medida de urgencia, no una solución duradera.
- Actualiza el firmware y cambia las contraseñas por defecto.
- Revisa los ajustes que un atacante pudo cambiar: en Francia, las franjas de desescarche.
¿Qué tiene que permitir el equipo de IT?
| Sentido | Desde | Hacia | Puertos |
|---|---|---|---|
| Saliente | El gateway | AWS, en la región del proyecto | 443, 8883 (MQTT) y 8443 |
| Saliente, durante la instalación | El gateway | La imagen del contenedor del gateway (ghcr.io) y el certificado raíz de AWS | 443 |
| Entrante | — | — | Ninguno |
El gateway está en la misma red que las máquinas que lee y habla con ellas por OPC UA (lo explicamos en Modbus TCP vs OPC-UA). Nunca necesita ser accesible desde fuera.
¿Cómo se protegen los datos y dónde se guardan?
- De camino a la nube: desde el gateway, con TLS mutuo; desde el navegador a app.coppiot.com, por HTTPS (TLS 1.2 o 1.3).
- Entre el gateway y las máquinas: coppioT admite los modos de seguridad Sign y SignAndEncrypt de OPC UA, con políticas como Basic256Sha256, y entra en el servidor como anónimo o con usuario y contraseña.
- Dónde se guardan: las lecturas van al entorno aislado del cliente, en la región de AWS que elijas para cada proyecto, por ejemplo Fráncfort en la UE. La aplicación de coppioT, con el modelo de la planta y los usuarios, funciona en Ámsterdam.
¿Quién puede ver y cambiar qué?
- Cuatro roles. Un Viewer lo ve todo y no cambia nada; un Operator trabaja en los proyectos; un Admin además gestiona proyectos, despliegues, miembros y claves; un Owner gestiona la organización.
- Acceso con contraseña o con passkey.
- Claves de API que caducan (de 30 días a un año), se revocan al momento y nunca tienen más permisos que quien las crea.
- Los asistentes de IA trabajan con el rol del usuario. coppioT se puede manejar desde un asistente de IA como Claude: le pides que añada una máquina y lo hace, como la persona que lo conectó y con su rol. Los cambios hechos por la API o por un asistente quedan en el registro de actividad durante 30 días.
¿Cómo se mantiene coppioT al día?
- El gateway se actualiza a distancia, cuando tú decides. Eliges la nueva versión en la página del gateway en coppioT. Nada cambia por sorpresa en los PC de la planta.
- Los servicios de la nube que reciben los datos, AWS IoT Core y AWS IoT SiteWise, son servicios gestionados que AWS mantiene al día.
Si quieres ver el camino completo de la máquina a la nube, lee cómo conectar maquinaria legacy a la nube.
Preguntas frecuentes
¿Es seguro el IoT?
Depende de cómo esté hecha la conexión, y en una fábrica más que en ningún sitio. Un IoT industrial en el que nada entra desde fuera, cada gateway tiene su propio certificado y los datos de cada cliente están aislados elimina la vía de entrada más habitual: un equipo al que se puede llegar desde Internet.
¿Qué necesita un sistema IoT para ser seguro?
Sea cual sea la plataforma, revisa estos básicos de seguridad en IoT: ningún puerto de entrada abierto a Internet, una identidad propia para cada equipo (un certificado, no una contraseña compartida), cifrado hasta la nube, los datos de cada cliente aislados, roles y claves que caducan, y actualizaciones que controlas tú. Un gateway que solo se conecta hacia fuera tampoco obliga a abrir ningún puerto en el firewall.
¿Puede coppioT cambiar el programa de mi PLC?
Hoy coppioT lee los valores que configuras y no cambia el programa del PLC.
¿Dónde se guardan mis datos?
En un entorno aislado en la nube que coppioT crea para cada cliente en AWS, en la región que elijas para cada proyecto: por ejemplo, Fráncfort si estás en la UE.
¿Qué pasa si roban o sustituyen un gateway?
Bórralo, o vuelve a instalarlo, en coppioT. Su certificado se desactiva y se borra, así que ese gateway ya no puede conectarse.
¿Quieres repasarlo con tu equipo de IT? Completa el formulario y nuestro equipo técnico responderá a sus preguntas.


